Actualités / Technologie
2026-07-28
Cybersécurité hôtelière : protéger le client au-delà de la porte de la chambre
Par Ander Pérez Achústegui – Echate, Bussiness Development Manager, FAGOR Multimedia Perspectives
Pendant des décennies, la sécurité dans un hôtel a été associée principalement à des éléments physiques : une porte robuste, une serrure fiable, un coffre-fort, des caméras de surveillance ou un personnel formé pour gérer tout incident. Ces éléments restent essentiels, car ils font partie de la confiance fondamentale qu'un client accorde à l'établissement lorsqu'il décide d'y séjourner. Pourtant, aujourd'hui, la sécurité du client ne s'arrête plus au monde physique. Dans un environnement de plus en plus numérisé, la cybersécurité est devenue une composante essentielle de l'expérience hôtelière.
Cette préoccupation n'a rien de théorique. Selon des données récentes du secteur, les entreprises touristiques subissent plus de 2 200 cyberattaques par semaine, un chiffre qui a doublé en à peine trois ans. À mesure que les hôtels, les campings et les autres établissements intègrent de nouveaux services numériques pour améliorer l'expérience client, la nécessité de protéger ces environnements contre d'éventuelles menaces augmente elle aussi. Lors du récent ITH Innovation Summit, la nécessité de protéger les environnements numériques utilisés par les clients est d'ailleurs revenue de manière récurrente dans les échanges entre professionnels du secteur.
Lorsqu'il arrive dans un hôtel, le client se trouve dans un environnement qu'il ne connaît pas. Il ne sait pas quels réseaux Wi-Fi sont légitimes, quels QR codes appartiennent réellement à l'établissement ni ce qu'il advient de ses données lorsqu'il utilise des services numériques depuis sa chambre. Il ne connaît pas toujours non plus les canaux officiels de l'hôtel pour consulter des informations, accéder aux services, effectuer une réservation, demander de l'aide ou se connecter à Internet. Ce manque de repères fait de lui une cible particulièrement vulnérable face aux escroqueries numériques, aux usurpations d'identité ou aux accès illégitimes à ses informations personnelles.
En outre, bien souvent, le client ne dispose pas d'outils clairs pour détecter une fraude, la signaler ou demander de l'aide immédiatement. Il peut scanner un faux QR code, se connecter à un réseau Wi-Fi frauduleux ou laisser une session personnelle ouverte sur une plateforme multimédia sans avoir conscience du risque avant plusieurs heures, voire plusieurs jours. Il en résulte une situation d'exposition dans laquelle l'hôtel joue un rôle essentiel : réduire au maximum les vulnérabilités numériques au sein de son propre établissement et offrir un environnement clair, maîtrisé et sûr.
Si la cybersécurité est souvent associée à des attaques complexes contre des systèmes informatiques, une part importante des risques provient d'éléments du quotidien avec lesquels le client interagit chaque jour.
Le QR code, une menace invisible dans des lieux de confiance
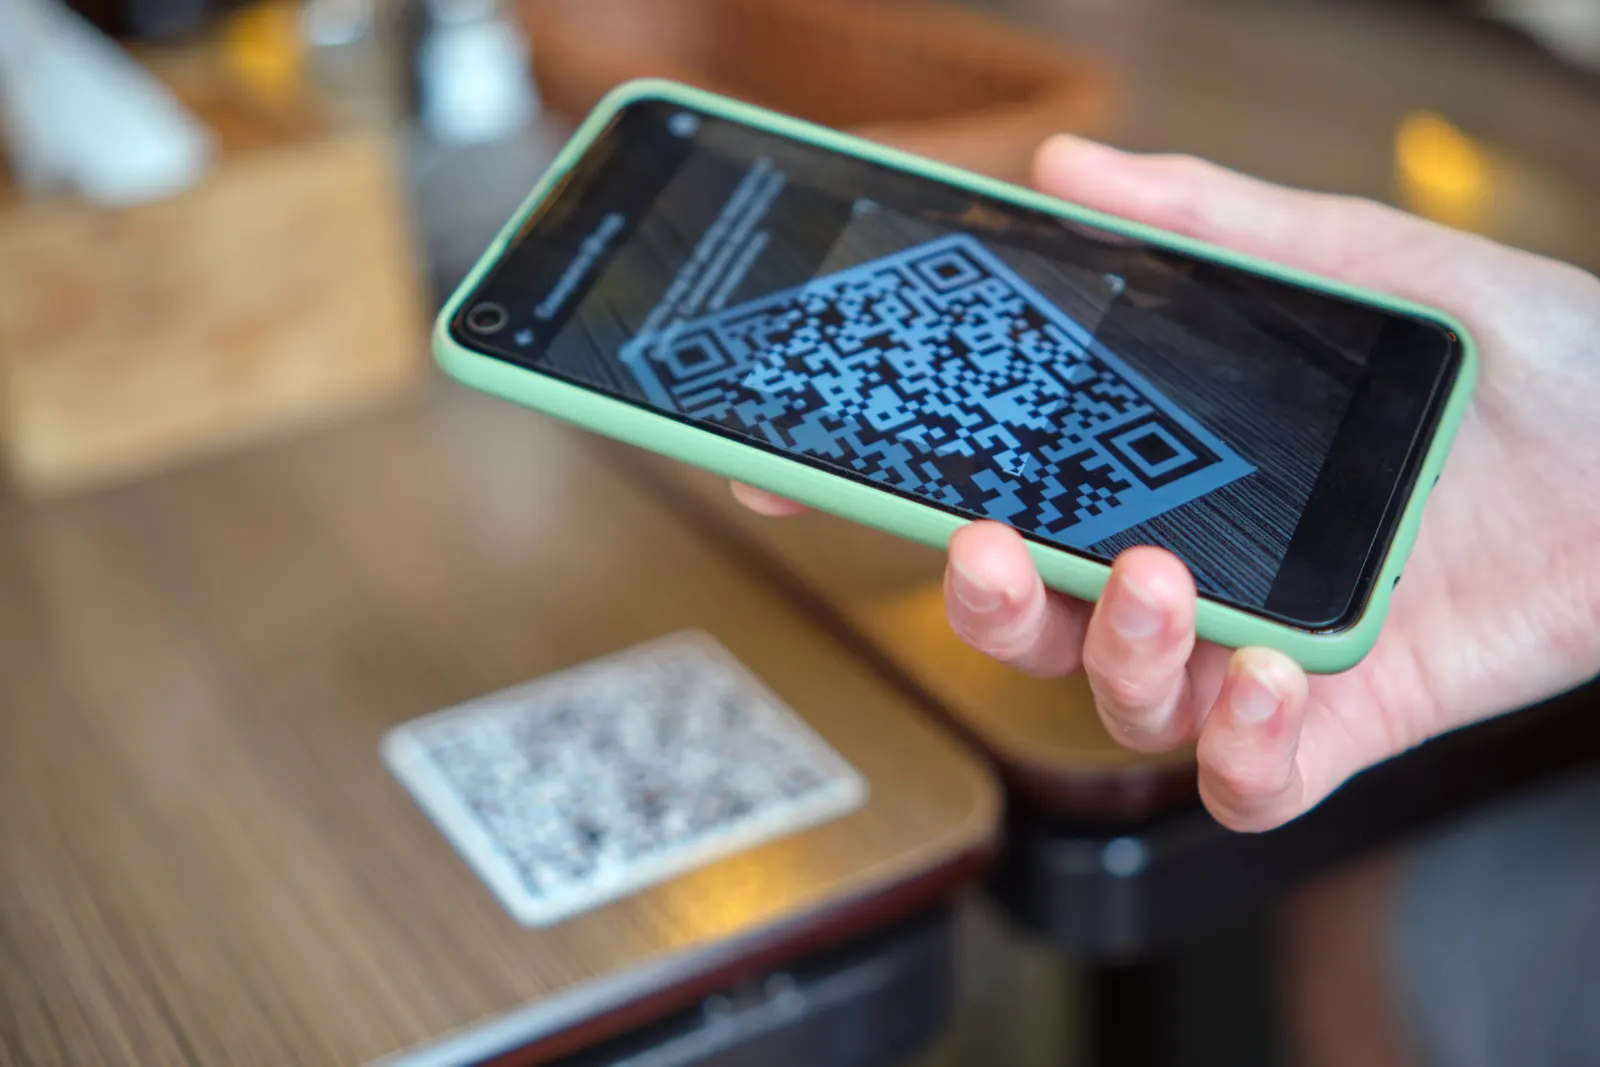
L'un des exemples les plus visibles est l'utilisation massive des QR codes. On trouve aujourd'hui des autocollants QR sur les tables des restaurants, les murs, dans les chambres, les ascenseurs, à la réception ou dans les espaces communs. Ils sont pratiques, rapides et utiles, notamment pour accéder aux menus, aux informations touristiques, aux services de l'hôtel, aux promotions ou aux cartes numériques. Mais cette même facilité d'utilisation peut devenir une menace s'ils ne sont pas correctement gérés. Un simple autocollant peut être remplacé par un faux sans que le personnel ou le client ne s'en aperçoive immédiatement.
Le client pense accéder à la page officielle de l'hôtel, au menu du restaurant ou à un service interne, mais il peut en réalité transiter d'abord par une passerelle frauduleuse conçue pour capturer ses données personnelles, ses identifiants ou ses informations bancaires. Dans certains cas, l'attaque peut être conçue pour que, une fois les données capturées, l'utilisateur soit redirigé vers le véritable site de l'hôtel. Du point de vue du client, tout semble avoir fonctionné normalement, ce qui rend la fraude encore plus difficile à détecter.
Cette menace est particulièrement délicate, car elle repose sur un geste désormais totalement banalisé. Le client scanne un QR code parce que l'environnement lui-même lui a appris que c'est la manière habituelle d'accéder à de nombreux services. Il ne se méfie pas d'un autocollant posé sur une table, sur un mur ou à côté de la réception, car il suppose qu'il appartient à l'établissement. C'est pourquoi un hôtel qui dépend exclusivement de QR codes physiques sans contrôle centralisé laisse ouverte une voie d'attaque simple, peu coûteuse et difficile à surveiller en permanence.
Wi-Fi et connectivité, l'autre porte d'entrée
Il en va de même pour la connectivité Wi-Fi. Dans un hôtel coexistent de multiples réseaux : réseaux internes, réseaux clients, réseaux de services, appareils externes ou points d'accès à proximité. Dans certains cas, des réseaux d'autres établissements, de commerces voisins ou d'appareils de particuliers peuvent même apparaître. Pour le client, le bon réseau n'est pas toujours évident à identifier. Un attaquant peut tirer parti de cette confusion en créant un réseau au nom apparemment légitime, incitant le client à se connecter à un faux Wi-Fi.
À cela s'ajoute le fait que l'utilisation de réseaux ouverts ou mal identifiés peut permettre à des tiers de commettre des activités illicites sous couvert d'une infrastructure que ni le client ni l'hôtel ne maîtrisent correctement. L'accès à Internet ne peut plus être considéré uniquement comme un service supplémentaire ou un confort offert au client. Dans un établissement hôtelier moderne, la connectivité fait partie de l'infrastructure critique de l'expérience client et doit donc être gérée selon des critères de sécurité, d'identification et de traçabilité.
Plateformes multimédias et confidentialité du client
La troisième menace est liée à l'utilisation de plateformes multimédias dans la chambre. Le client s'attend à pouvoir accéder à des services comme Netflix, HBO, Prime Video ou d'autres plateformes de divertissement avec le même confort qu'à la maison. Cette demande est de plus en plus fréquente, en particulier dans les hôtels qui cherchent à offrir une expérience personnalisée, moderne et haut de gamme. Cependant, si l'écosystème technologique n'est pas bien conçu, une fonctionnalité pensée pour apporter du confort peut se transformer en risque pour la vie privée.
Lorsqu'un client saisit ses identifiants sur un téléviseur, dans une application ou dans un système qui n'est pas correctement isolé, ses données peuvent se retrouver exposées. Il peut également arriver que la session reste active après le check-out, ou que l'occupant suivant de la chambre puisse accéder aux profils, aux historiques, aux recommandations, voire modifier des informations du compte. Le problème n'est pas de proposer du divertissement numérique, mais de le faire sans les garanties nécessaires pour que les informations du client soient protégées avant, pendant et après son séjour.
La conclusion est claire : les clients sont une cible facile lorsque l'infrastructure numérique de l'hôtel n'est pas protégée, maîtrisée et conçue selon des critères de sécurité. Non pas parce que le client agit de manière négligente, mais parce qu'il évolue dans un environnement qui ne lui est pas familier et auquel il fait confiance. Cette confiance est l'un des principaux atouts du secteur hôtelier, et elle doit également être protégée dans la sphère numérique.
Comment réduire les risques sans compliquer l'expérience
La bonne nouvelle, c'est qu'il existe aujourd'hui des solutions technologiques capables de réduire très sensiblement ces risques. La première étape consiste à remplacer les éléments vulnérables, comme les autocollants QR physiques, par des accès numériques intégrés à des systèmes informatiques sécurisés. Un QR code intégré à un écran, au système d'information de l'hôtel ou à une plateforme gérée de façon centralisée ne peut pas être remplacé physiquement par un tiers. Il permet en outre des mises à jour à distance, un contrôle du contenu affiché et une gestion beaucoup plus agile de la part de l'établissement.
Ce type de solution offre un double avantage. D'une part, il améliore la sécurité, puisqu'il élimine toute possibilité de manipulation physique du QR code. D'autre part, il améliore le fonctionnement de l'hôtel, car il permet de mettre à jour les menus, les horaires, les promotions, les services ou toute information utile sans dépendre de nouvelles impressions, de remplacements manuels ou de vérifications constantes d'autocollants répartis dans tout le bâtiment. Ici, la sécurité se traduit aussi par l'efficacité et la maîtrise.
Pour le Wi-Fi, une bonne pratique consiste à afficher les informations de connexion directement sur le téléviseur de la chambre ou sur une interface officielle de l'hôtel. Le client identifie ainsi clairement le bon réseau et évite de tomber dans le piège de réseaux falsifiés ou usurpés. Si, en outre, l'accès se fait via un portail captif, l'établissement peut garantir une connexion plus maîtrisée, plus sûre et traçable, où les utilisateurs sont correctement identifiés et l'utilisation du réseau mieux gérée.
Il existe également des plateformes Cast spécialement conçues pour les environnements hôteliers. Ces solutions permettent au client de profiter de ses contenus personnels sur le téléviseur de la chambre sans exposer inutilement ses identifiants. Pour cela, le système doit fonctionner avec une isolation par chambre ou par zone, un minimum d'informations sur l'utilisateur et une suppression automatique des données à la fin du séjour. L'objectif est d'offrir du confort sans compromettre la vie privée.
Ce point est particulièrement important, car la personnalisation de l'expérience hôtelière ne doit pas se faire au détriment de la protection des données. Le client veut se sentir comme chez lui, se connecter facilement et accéder à ses contenus sans friction. Mais il s'attend aussi à ce que, lorsqu'il quitte la chambre, ses informations disparaissent avec lui. Un bon écosystème technologique doit garantir précisément cela : une grande facilité d'utilisation pendant le séjour et la suppression sécurisée de toute donnée liée au client une fois celui-ci terminé.
La cybersécurité hôtelière ne doit pas être perçue comme une couche technique invisible, mais comme une composante à part entière de l'expérience client. De même qu'une chambre dispose d'une porte pour protéger les effets personnels que le client y laisse, l'hôtel doit également protéger l'environnement numérique dans lequel ce client évolue pendant son séjour. La sécurité ne réside plus seulement dans la serrure, mais aussi dans le réseau, les écrans, les accès numériques, les QR codes et les plateformes que le client utilise.
Dans un contexte où le secteur touristique est devenu l'une des cibles habituelles de la cybercriminalité, la protection des environnements numériques cesse d'être une question exclusivement technologique pour devenir un élément fondamental de la confiance que l'établissement inspire à ses clients.
Réduire les vulnérabilités informatiques au sein de l'établissement n'est plus une option, mais une responsabilité. L'hôtel doit garantir que ses services numériques sont sûrs, clairs et fiables. Le client, de son côté, devrait pouvoir se concentrer sur l'essentiel : profiter sereinement de son séjour, de ses vacances ou de son voyage d'affaires.
Car protéger le client aujourd'hui, c'est protéger aussi bien ses bagages que ses données.
Cet article a été initialement publié sur le blog de l'Instituto Tecnológico Hotelero (ITH) :
https://www.ithotelero.com/blog/ciberseguridad-hotelera-proteger-al-huesped-mas-alla-de-la-puerta-de-la-habitacion/
11 juin 2026